ISO 27001 · informačná bezpečnosť
Prejdite certifikačným auditom ISO 27001 so systémom, ktorý firmu naozaj chráni.
Ako ISO 27001 konzultant vás prevediem od gap analýzy po certifikačný audit. Výsledkom je fungujúci ISMS, ktorý splní požiadavky zákazníkov aj NIS2.
Nezáväzná konzultácia k certifikáciiPre koho to je a kedy to riešiť?
Zákazník chce certifikát
Veľký klient alebo partner vyžaduje ISO 27001 ako podmienku spolupráce alebo dotazník bezpečnosti dodávateľa.
Ste v dosahu NIS2
Musíte zaviesť opatrenia riadenia kybernetickej bezpečnosti a chcete na to štruktúrovaný rámec.
Tender
Verejná alebo súkromná súťaž vyžaduje certifikát alebo za neho dáva body.
Pracujete s dátami klientov
Softvérová firma, IT služby, účtovníctvo alebo marketing – spracúvate citlivé informácie.
Certifikát z roku 2013
Máte starší systém a potrebujete ho zosúladiť s verziou 2022.
Zavádzate AI
Chcete mať pod kontrolou prístupy, dodávateľov a riziká AI nástrojov.
Čo konkrétne dostanete?
Gap analýza
Porovnanie súčasného stavu s požiadavkami ISO/IEC 27001:2022 a prioritizovaný plán.
Analýza a riadenie rizík
Metodika, register rizík a plán ich ošetrenia.
ISMS dokumentácia
Politiky, postupy a vyhlásenie o aplikovateľnosti (SoA) – v rozsahu, ktorý firma reálne použije.
Implementácia opatrení
Pomoc so zavedením opatrení z prílohy A: prístupy, zálohy, incidenty, dodávatelia, školenia.
Interný audit
Overenie pripravenosti a náprava nálezov pred certifikačným auditom.
Podpora pri certifikácii
Príprava na audit a sprevádzanie počas certifikačného auditu.
Ako súvisí ISO 27001 s NIS2 a požiadavkami zákazníkov?
Smernica NIS2 a slovenský zákon o kybernetickej bezpečnosti ukladajú vybraným firmám povinnosť riadiť kybernetické riziká. Ide o smernicu (EÚ) 2022/2555 (NIS2) a zákon č. 69/2018 Z. z. o kybernetickej bezpečnosti v znení zákona č. 366/2024 Z. z., ktorý NIS2 transponuje. Dohľad vykonáva Národný bezpečnostný úrad.
ISO 27001 nie je zákonom predpísaná, ale jej opatrenia pokrývajú veľkú časť týchto požiadaviek. Certifikát je navyše jednoduchý spôsob, ako zákazníkom preukázať bezpečnosť dodávateľa.
Ak používate AI, pozrite si aj čo znamená AI Act pre vašu firmu.
Ako prebieha spolupráca a ako dlho trvá?
Dĺžky sú orientačné a závisia od rozsahu a pripravenosti firmy.
Krok 1 · 2–4 týždne
Gap analýza
Zmapujem súčasný stav a určíme rozsah ISMS.
Krok 2 · 1–2 mesiace
ISMS a riziká
Dokumentácia systému, analýza a plán ošetrenia rizík.
Krok 3 · 1–3 mesiace
Opatrenia a interný audit
Zavedenie opatrení, školenie ľudí, interný audit a preskúmanie manažmentom.
Krok 4 · podľa orgánu
Certifikačný audit
Audit vykoná akreditovaný certifikačný orgán, ktorý vydá certifikát.
Koľko to stojí?
Orientačne od 500 € do 5 000 € bez DPH. Presnú cenu poviem po úvodnej konzultácii.
Cenu ovplyvňuje:
- veľkosť firmy a počet lokalít,
- rozsah ISMS (celá firma alebo vybrané služby),
- súčasná úroveň bezpečnosti a dokumentácie,
- požadovaný termín certifikácie,
- poplatok certifikačného orgánu (hradí sa samostatne).
Časté otázky
Čo je ISO 27001?
Čo je ISMS?
Platí ešte certifikát podľa ISO 27001:2013?
Aký je vzťah ISO 27001 a NIS2?
Vydáva Bizlift certifikát ISO 27001?
Ako dlho trvá príprava na ISO 27001?
Koľko stojí príprava na ISO 27001?
Súvisí ISO 27001 s AI a AI Act?
Nezáväzná konzultácia k certifikácii
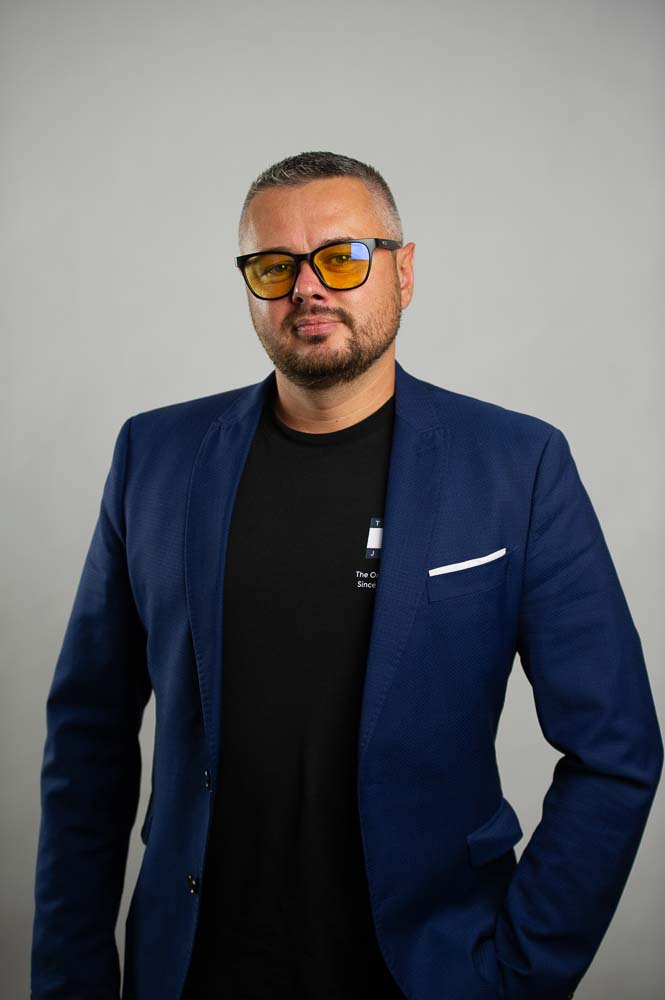
Autor: Matúš Hreha, zakladateľ Bizlift s.r.o.
Aktuálne v Innovatrics riadi ETSI certifikáciu v oblasti legislatívy EÚ. V Staffino pôsobil ako Security manager – informačná bezpečnosť, audity a certifikácie ISO 27001 a ISO 9001.
Posledná aktualizácia: